
Leidos推出AI智能体治理平台:跨厂商设置权限、审批与审计边界
作者: CBISMB
责任编辑: 宫建强
来源: Leidos Newsroom
时间: 2026-11-06 17:55
浏览: 0
点赞: 0
收藏: 0
企业同时部署来自不同厂商的AI智能体后,最难回答的问题往往不是“模型会什么”,而是“当前有哪些智能体在运行、它们能访问什么、哪些动作必须由人批准”。Leidos 11月4日发布HeadWay Dispatch平台,试图把这些运行时控制集中到统一界面。
按照Leidos的介绍,HeadWay Dispatch围绕“知道、控制、证明”三类能力设计:发现正在运行的智能体及其权限,规定哪些操作可自主执行、哪些需要人工审批、哪些必须禁止,并记录智能体决策与动作以供复核。
先建立智能体资产清单
传统IT治理会记录服务器、应用、账号和接口,但AI智能体可能动态调用模型、工具和业务系统,能力边界随配置变化。HeadWay Dispatch希望让组织看到不同智能体的身份、可执行任务和可访问系统,减少“影子智能体”进入生产环境。
这种可见性是后续控制的基础。如果企业无法确认哪个智能体代表哪个部门、使用什么账号、调用哪些接口,就很难在出现异常时定位责任,也无法准确撤销权限。
把人工审批放在高风险动作之前
平台允许企业按动作风险设置边界:低风险操作可以自动执行,重要操作进入人工批准,超出政策的操作直接阻止。相比只在模型提示词中写“不要执行危险动作”,运行时策略更容易统一应用并留下证据。
例如,智能体可以自动读取公开资料或生成草稿,但修改客户账户、转移资金、删除数据和改变生产配置应进入更严格的审批链。企业还需要考虑时间、地点、数据敏感度和调用者身份,而不是只按工具名称判断风险。
通过代理调用保护凭据
Leidos称,平台可以让智能体请求通过HeadWay Dispatch转发,避免智能体自身保存密码和API密钥。这种方式有助于减少凭据被提示注入、日志或恶意工具窃取的风险,也便于集中轮换和撤销访问权限。
不过,凭据代理不是完整安全方案。企业仍需设置最小权限、短期令牌、调用频率限制和异常检测,并确保被代理的后端系统验证具体用户与业务上下文。
防篡改记录用于责任追踪
“证明”能力聚焦决策发生时生成防篡改记录,使组织可以复核智能体看到了什么、依据什么政策、采取了何种行动以及谁进行了审批。对于政府、金融、医疗和关键基础设施等受监管环境,完整审计链通常比单次回答准确率更重要。
Leidos还表示,正在开发按岗位定制操作视图的Experience能力,以及让不同厂商智能体在共同政策下协作的Intelligence能力,并计划让部分控制在网络连接降级或中断时继续有效。这些属于后续开发方向,不能视为全部已经上线。
编辑观察:智能体治理正在从模型评测进入运行时控制
HeadWay Dispatch反映出,智能体治理正在从模型评测进入运行时控制。企业不仅要评估模型是否安全,还要持续管理智能体身份、工具权限、动作审批和事后审计。
落地时应先建立智能体清单和风险分级,再选择少量关键动作试运行。治理平台能否有效,最终取决于政策是否清晰、审批人是否具备上下文、日志能否关联真实业务结果,以及跨厂商连接是否真正覆盖生产环境。
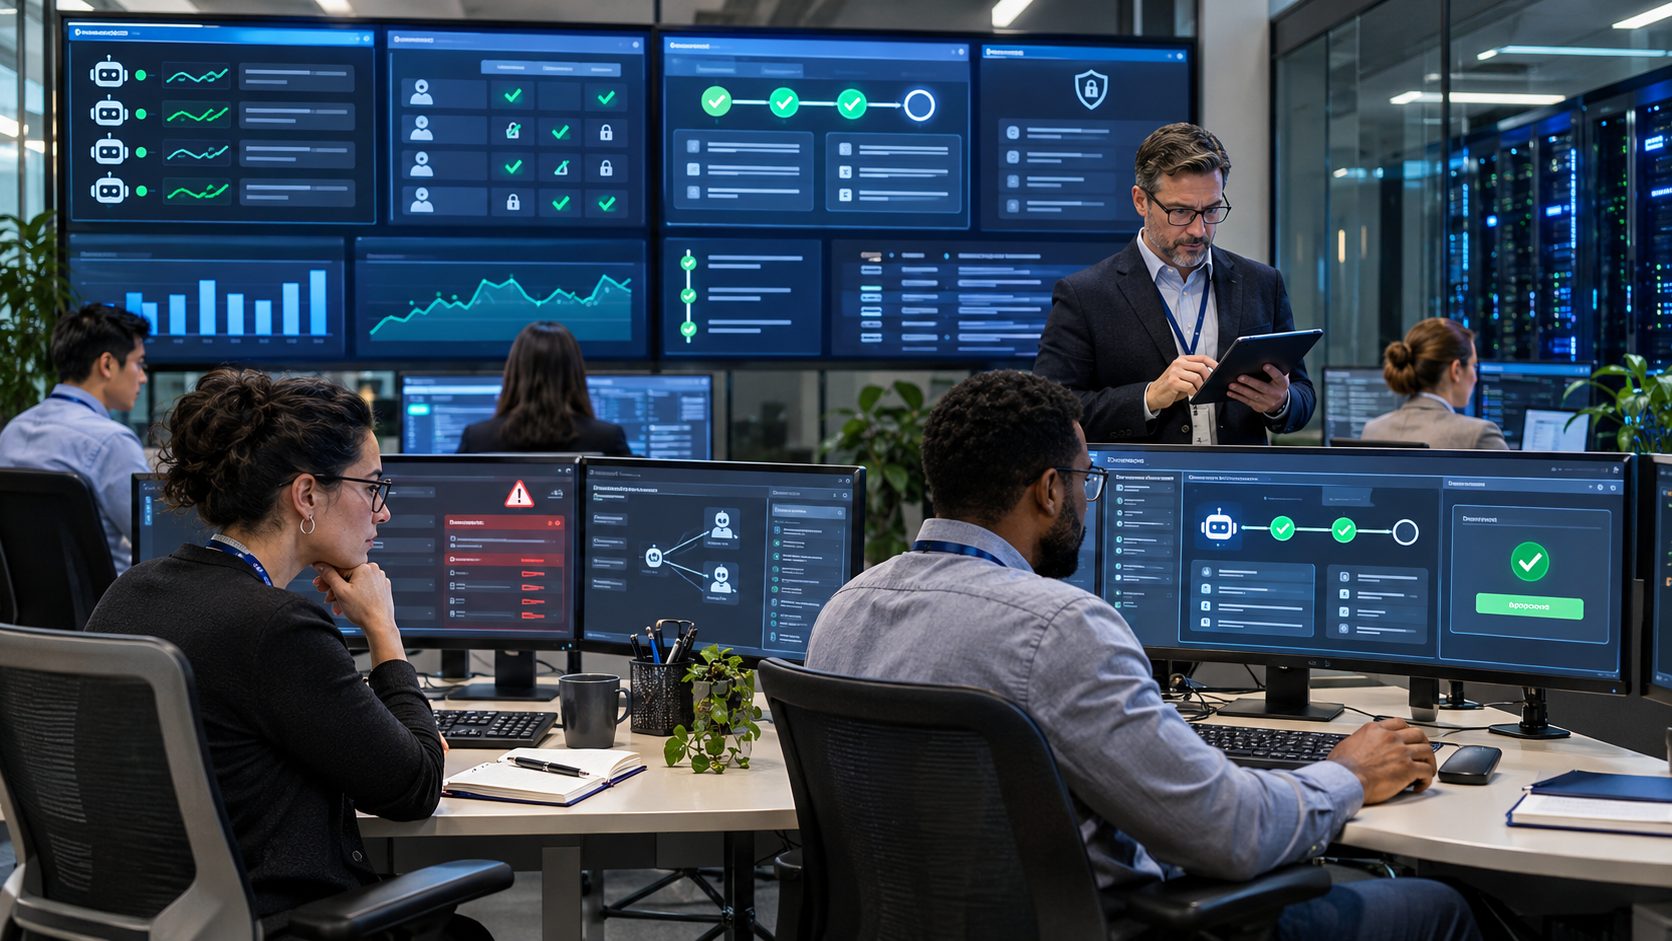
配图为AIcent原创AI生成实景风格示意图,非官方新闻现场照片,不使用第三方新闻图片。
参考来源:Leidos Newsroom(2026年11月4日)。正文为基于官方消息的中文整理,编辑观察与事实披露分开呈现。


 京公网安备:11010502051901号