
IBM支持NVIDIA开放智能体安全平台:企业开始给AI代理配身份与最小权限
作者: CBISMB
责任编辑: 宫建强
来源: IBM官方新闻中心
时间: 2026-09-29 11:39
浏览: 0
点赞: 0
收藏: 0
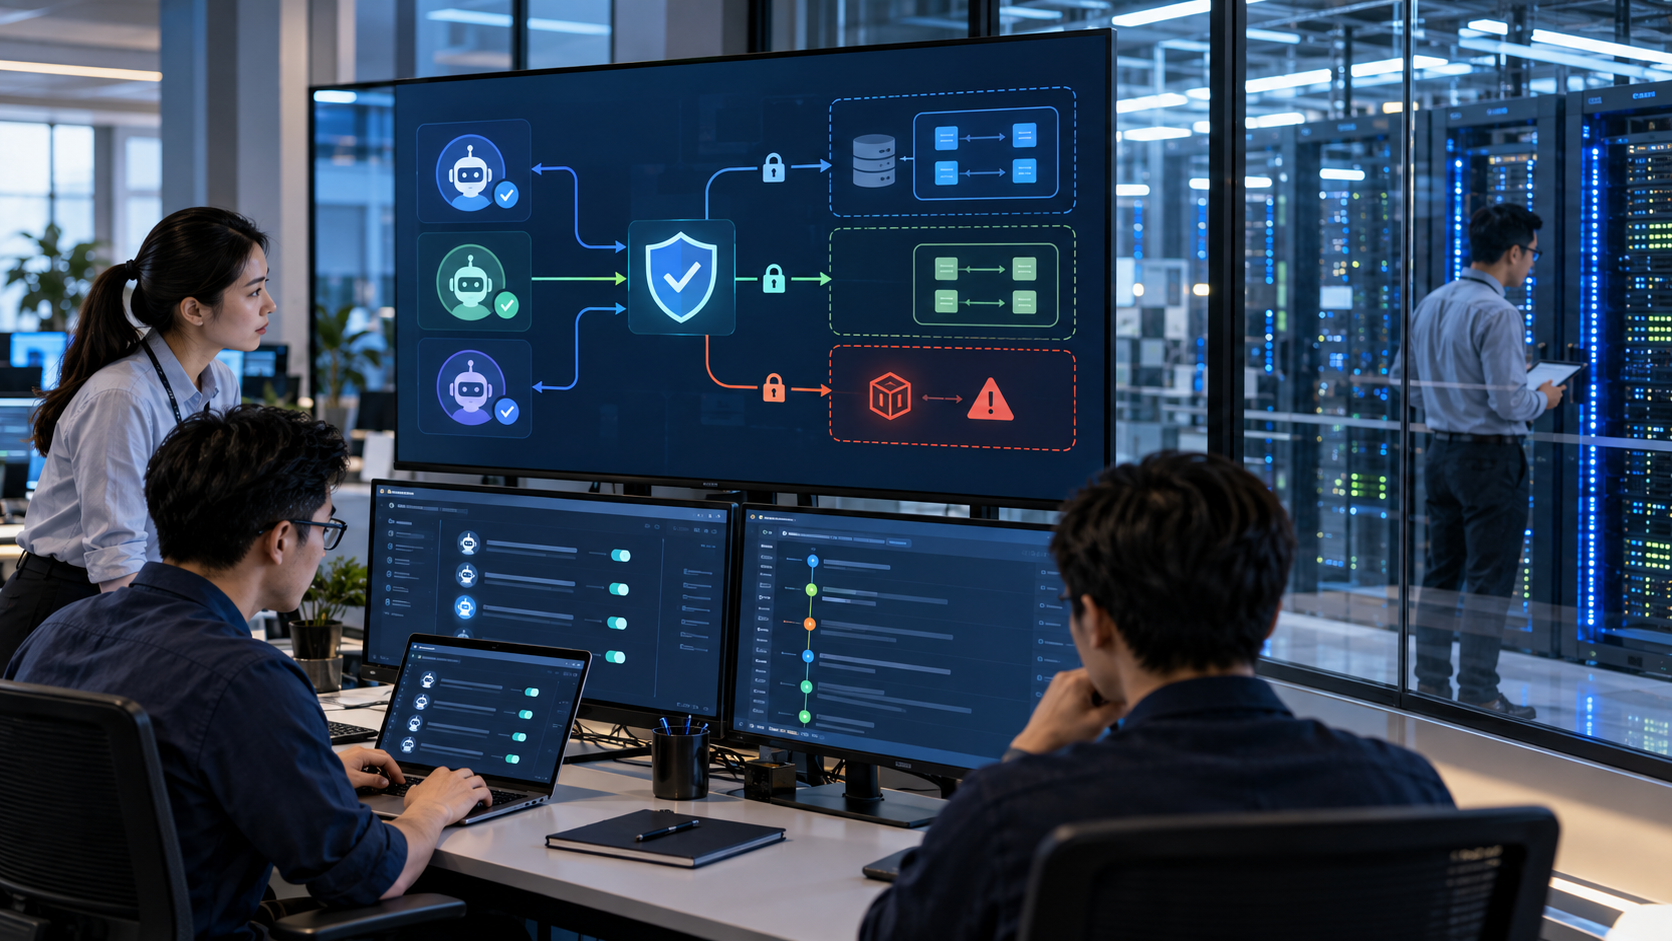
企业开始给AI代理配身份与最小权限。IBM在9月28日宣布支持NVIDIA Open Agent Safety Platform,尝试把身份、凭据、运行时、网络、存储和硬件保护连接起来,让能够调用工具和跨系统执行任务的智能体受到环境级约束。
IBM认为,智能体已经不只是回答问题的助手。它们可以执行长期任务、访问业务系统、调用其他智能体,并代表用户或组织作出操作。相应的安全问题也从“模型会不会说错”扩展为“它是谁、拥有什么权限、做过什么、出现偏离时能否被立即隔离”。
控制不能只写在提示词里
提示词可以描述规则,但智能体可能忽略指令,也可能受到提示注入等攻击。IBM提出,真正的控制需要落在智能体之外,由身份、凭据、运行时、网络与硬件共同执行。这样即使工作负载本身遭到破坏,外层策略仍有机会限制访问范围。
NVIDIA OpenShell用于把智能体放入受策略治理的运行环境。IBM介绍,NVIDIA Sentry结合DOCA与BlueField-4,对智能体身份进行验证,并对数据、工具、API和服务的访问策略进行执行,同时产生可验证的遥测信息,用于检查智能体行为和发现偏离。
身份与凭据决定智能体能做什么
目前处于Public Preview的IBM Agent Identity以及HashiCorp Vault,正在与NVIDIA OpenShell集成。目标是让每个智能体获得可验证身份,并只拿到完成任务所需的权限。IBM Identity Protection则用于发现和监控组织中的智能体,包括未经集中登记的“影子智能体”。
身份机制的价值在于把责任链条落到具体主体:谁授权了智能体、它代表谁行动、凭据何时签发、访问了哪些系统,以及权限是否已经撤销。没有这些记录,即使最终结果正确,企业也很难证明过程符合内部控制和监管要求。
从软件策略延伸到基础设施隔离
IBM Storage计划在IBM Fusion中集成NVIDIA BlueField-4,为智能体访问的数据增加硬件层保护。Red Hat OpenShift则提供跨混合云运行受治理智能体的平台,并支持BlueField DPU。IBM称,Sentry可在毫秒级隔离越界智能体;这一说法来自厂商公开材料,实际效果仍取决于部署架构、策略配置和检测条件。
IBM同时强调开放生态。IBM与NVIDIA都是Open Secure AI Alliance的创始成员,该联盟由Linux Foundation治理。开放接口有助于企业把新安全能力接入现有身份、云平台和运维体系,而不是重新建设一套封闭控制面。
编辑观察:智能体安全需要“可归因、可限制、可审计”
传统应用通常由固定服务账号执行明确接口,智能体却可能动态选择工具、组合步骤并持续运行。企业若只做输入输出内容过滤,很难覆盖越权访问、凭据滥用、影子智能体和跨系统扩散等风险。
落地时可以先建立四项基础能力:为每个智能体分配独立身份;默认采用最小权限和短期凭据;记录每次工具调用及其授权来源;为高风险操作设置人工批准和自动隔离。公开预览或计划集成的能力不能等同于已经全面可用,企业应以正式文档、适用版本和自身测试结果为准。
智能体越能独立完成工作,组织越需要回答“谁允许它做、它实际做了什么、出错后如何停止”。这也是企业AI从模型能力竞争走向可信执行体系的重要信号。
配图为AIcent原创AI生成实景风格示意图,非官方新闻现场照片,不使用第三方新闻图片。
参考来源:IBM官方新闻中心(2026年9月28日)。正文为基于官方消息的中文整理,编辑观察与事实披露分开呈现。


 京公网安备:11010502051901号