
新型勒索瞄准备份,戴尔的全栈网络弹性,不止于容灾
作者: 李祥敬
责任编辑: 李祥敬
来源: CBISMB
时间: 2026-09-21 14:01
浏览: 474
点赞: 28
收藏: 3
Gartner在其发布的《2026年备份与数据保护主要趋势报告》(《Top Trends in Backup and Data Protection for 2026》)里,把“身份备份”“勒索生存模式”“云原生恢复”和“AI驱动的备份”列为企业数据保护的年度关键趋势——这一判断的分量在于:Gartner已经不再把备份当成“定时拷贝数据”的运维动作,而是把它放进“企业能不能在勒索攻击后活下来”的生存框架里讨论。
这对CIO和CISO是个很直接的信号:2026年之后,“有没有备份”不再是问题,“备份本身是否被信任、能否在攻击后给出干净可恢复的证据”才是问题。换句话说,勒索软件攻击的目标早已不再局限于生产系统,备份环境正在成为攻防对抗中的第二战场。
而要应对这种局面,不能再靠单层防护或单点工具,而必须把视野下沉到芯片信任根,横向拉通到不可变存储与隔离恢复,再向上对齐到底层算力平台的安全基因。这是当前网络弹性建设从口号走向工程化的真实路径,也是戴尔科技正在做的工作。
硬件信任根:网络弹性的第一道防线
服务器硬件原生安全之所以被重新定义为“第一道防线”,是因为它解决了上层软件信任从何处而来的根本问题。
如果通电自检的第一秒就被劫持,那么操作系统之上的所有加密、审计与访问控制都只是建在沙滩上的堡垒。
戴尔PowerEdge 17G将安全设置成出厂默认项——服务器上电的第一秒,硅信任根就会锚定启动完整性,专用安全处理器和物理隔离把BMC管理平面的攻击面压缩到最小。

这套安全架构围绕三个维度展开:
一是默认安全,用物理隔离缩小攻击面,同时内置抗量子凭证库和PQC兼容算法,提前应对量子计算对加密体系的潜在颠覆;
二是供应链安全,通过安全组件验证(SCV)让工厂在出货前用HSM对每台机器的组件逐一签名,客户收到后通过iDRAC和TPM比对证书,就能确认从产线到机房之间有没有被掉过一颗硬盘或一张网卡,SCV Delta证书还能追踪中间服务商的改动,实现工厂到机架的全链路可信;
三是网络韧性,借助SPDM协议验证硬件组件和IO卡的完整性,并支持Intel TDX、SGX等机密计算能力,确保数据在使用中同样受到硬件级保护。
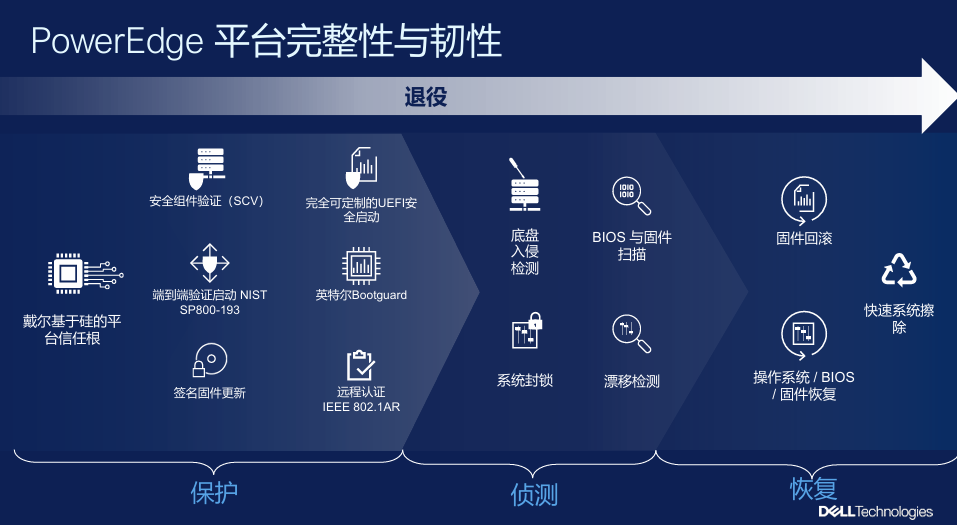
这种从芯片到供应链的闭环,正好对应NIST SP800-193标准中识别、保护、侦测、回应、恢复的全流程要求。而硅信任根所提供的“可信起点”,恰恰为零信任架构提供了最底层的支撑——没有硬件层面的可信,零信任的“永不信任”就无从落地。

零信任的核心逻辑很朴素:永不默认信任,始终验证。底盘入侵检测、BIOS漂移扫描、固件回滚、退役数据擦除——这些能力不再是零散的功能点,而是同一套零信任骨架上的有机组成部分,让戴尔服务器的硬件层真正成为网络弹性的第一道防线。

三位一体:让备份环境不再成为攻击者的“软柿子”
当硬件给出了可信起点,数据保护体系要解决的则是另一个残酷事实:攻击者现在会专门挑备份系统下手,先加密或删除副本,再逼企业在支付赎金和停止营业之间二选一。
RaaS产业化之后,LockBit、BlackCat这类团伙已经把双重勒索、AI多态变种和钓鱼即服务打包出售,入侵方式从漏洞利用到钓鱼邮件无所不包。
生成式AI发布后,钓鱼邮件数量激增1265%,多态勒索软件实现“秒级变种”,特征库彻底失效,防守方彻底陷入不对称战争。

面对勒索攻击瞄准备份的新现实,戴尔用“断、舍、离、锁、侦”五个字把防御逻辑讲透了。

断,是让避风港与生产网络之间彻底隔离——走物理隔离或强逻辑隔离,确保攻击者横向移动时无法一锅端掉生产区和副本区。
舍,是用重删压缩换效率,戴尔PowerProtect DataDomain能做到65:1的逻辑缩减,让隔离复制在带宽和成本上真正跑得起来。
离,是零信任就绪的专用备份存储,多因子认证加双角色审批,就算管理员账号被钓鱼,攻击者也没法一键清库。
锁,是WORM法规级不可篡改锁定,满足SEC 17a-4等合规留存要求,数据写入后谁也改不了、删不掉。
侦,是把智能检测交给CyberSense——直接在存储侧扫描副本,不用先恢复出来再查,通过元数据、完整性和内容三重检测机制,以99.99%的有效性识别200多种勒索软件变体,即时报警并精准定位干净副本。
戴尔科技还把这套能力做成了分级模型:白金级业务每天进避风港并做扫描分析,保留2个月;黄金级保本地实时备份加异地容灾;白银和白铜级按周期调整频率与保留时间。安全预算跟着业务价值走,而不是平均分摊——当攻击者发现备份副本既够不着、改不掉、恢复前还会被自动识别为脏数据时,勒索的经济模型就被打破了。

在底层支撑上,戴尔PowerProtect Data Manager提供透明快照,确保大规模虚拟机备份不中断业务,配合基于机器学习的异常检测、自动化恢复编排和统一仪表盘,让运维可视可控。
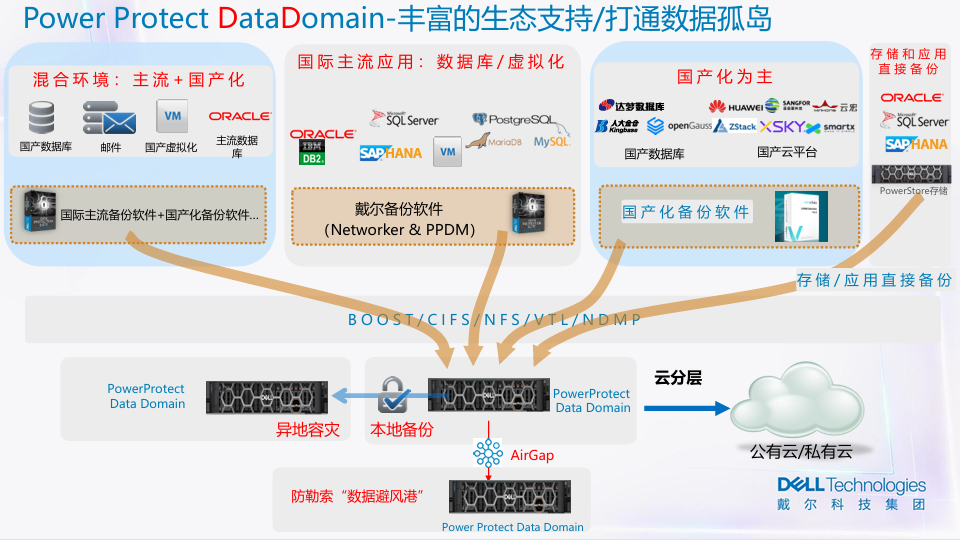
DataDomain作为零信任就绪的专用备份存储,从多因子认证、双角色验证到数据无损架构、端到端加密,全栈强化,产品组合覆盖从边缘到全闪存的各类场景。

Cyber Recovery数据避风港自2015年发展至今,已获Sheltered Harbor认可,支持多云及托管服务,全球部署超过2800家客户。

此外,安全企业密钥管理(SEKM)集成于iDRAC,集中管理自加密盘密钥,配合AIOps自动化实现漏洞管理与策略检查,进一步补齐了数据全生命周期的保护闭环。
算力底座:英特尔® 至强® 6 处理器将机密计算内嵌为原生能力
把视角再沉一层,会发现硬件信任根和数据避风港之间还缺一块拼图:跑这些负载的CPU本身,能否在“数据使用中”也给出硬件级保护。

英特尔® 至强® 6 处理器不是只把核数和PCIe通道堆大,而是把机密计算做成默认能力。Intel TDX 2.0把加密边界延伸到PCIe设备,GPU、网卡、加密卡不再自动成为信任逃逸口。Intel SGX则保护正在内存里被处理的密钥、模型权重和敏感记录。
同时,英特尔® 至强® 6 处理器在TDX和SGX路径上引入AES-256与抗量子取向的密钥体系,配合AMX对INT8、BF16、FP16的每核推理加速,让安全不是AI工作负载的“减速带”。
在数据全生命周期中,使用中的数据由英特尔® 至强® 6 处理器的TDX、SGX、MKTME以及NVIDIA GPU CC机密计算守护,传输中的数据则依赖TLS 1.3、HTTPS、IEEE 802.1x和硬件加密,退役时通过安全擦除与净化彻底清除,形成完整的防护闭环。
更现实的是生态耦合。戴尔PowerEdge R670、R770等17G机型搭载英特尔® 至强® 6 处理器,iDRAC10的下一代BMC、硅信任根、SCV与英特尔的TDX attestation、MKTME内存加密在开机链上接力。

业务虚机在TDX域里跑,备份代理在隔离网络里写DataDomain,避风港里的副本由CyberSense判干净,再经SEKM管理自加密盘密钥——从上电、启动、运行业务、落盘备份到隔离恢复,信任链没有断点。
这种底层算力的安全基因,与戴尔科技在服务器硬件层、数据保护层的投入共同构成了网络弹性的完整技术栈。
结语
网络弹性从来不是买一套备份软件或换一批带TPM的服务器就能交差,它是硬件信任根、不可变数据平面和算力层机密计算三条线拧成的绳——绳子任何一股断掉,最后一道防线都会变成心理安慰。
对于CIO和CISO而言,只有将网络弹性融入每一行代码、每一块芯片、每一次备份,才能在攻防不对称的时代保留那最后一道、也是真正可靠的一道防线。


 京公网安备:11010502051901号